Çalışan Verisi ve KVKK: Büyüyen Şirketler İçin Operasyonel Kontrol Listesi
Çalışan verisi yönetimi, büyüyen organizasyonlar için yalnızca hukuki bir zorunluluk değil, aynı zamanda operasyonel bir sistem tasarımı sorunudur. Bu kontrol listesi, özlük verisi saklama süreçlerinde KVKK prensiplerini operasyonel rutinlere ve rol netliği matrisine entegre etmek için temel noktaları ele almaktadır.
PeopleOS Advisory · 4 dk okuma · 10.07.2026
Büyüyen KOBİ'lerde Çalışan Verisi Saklama Zorlukları ve Gizlilik İhtiyacı
Büyümenin Getirdiği Veri Yönetimi Yükü
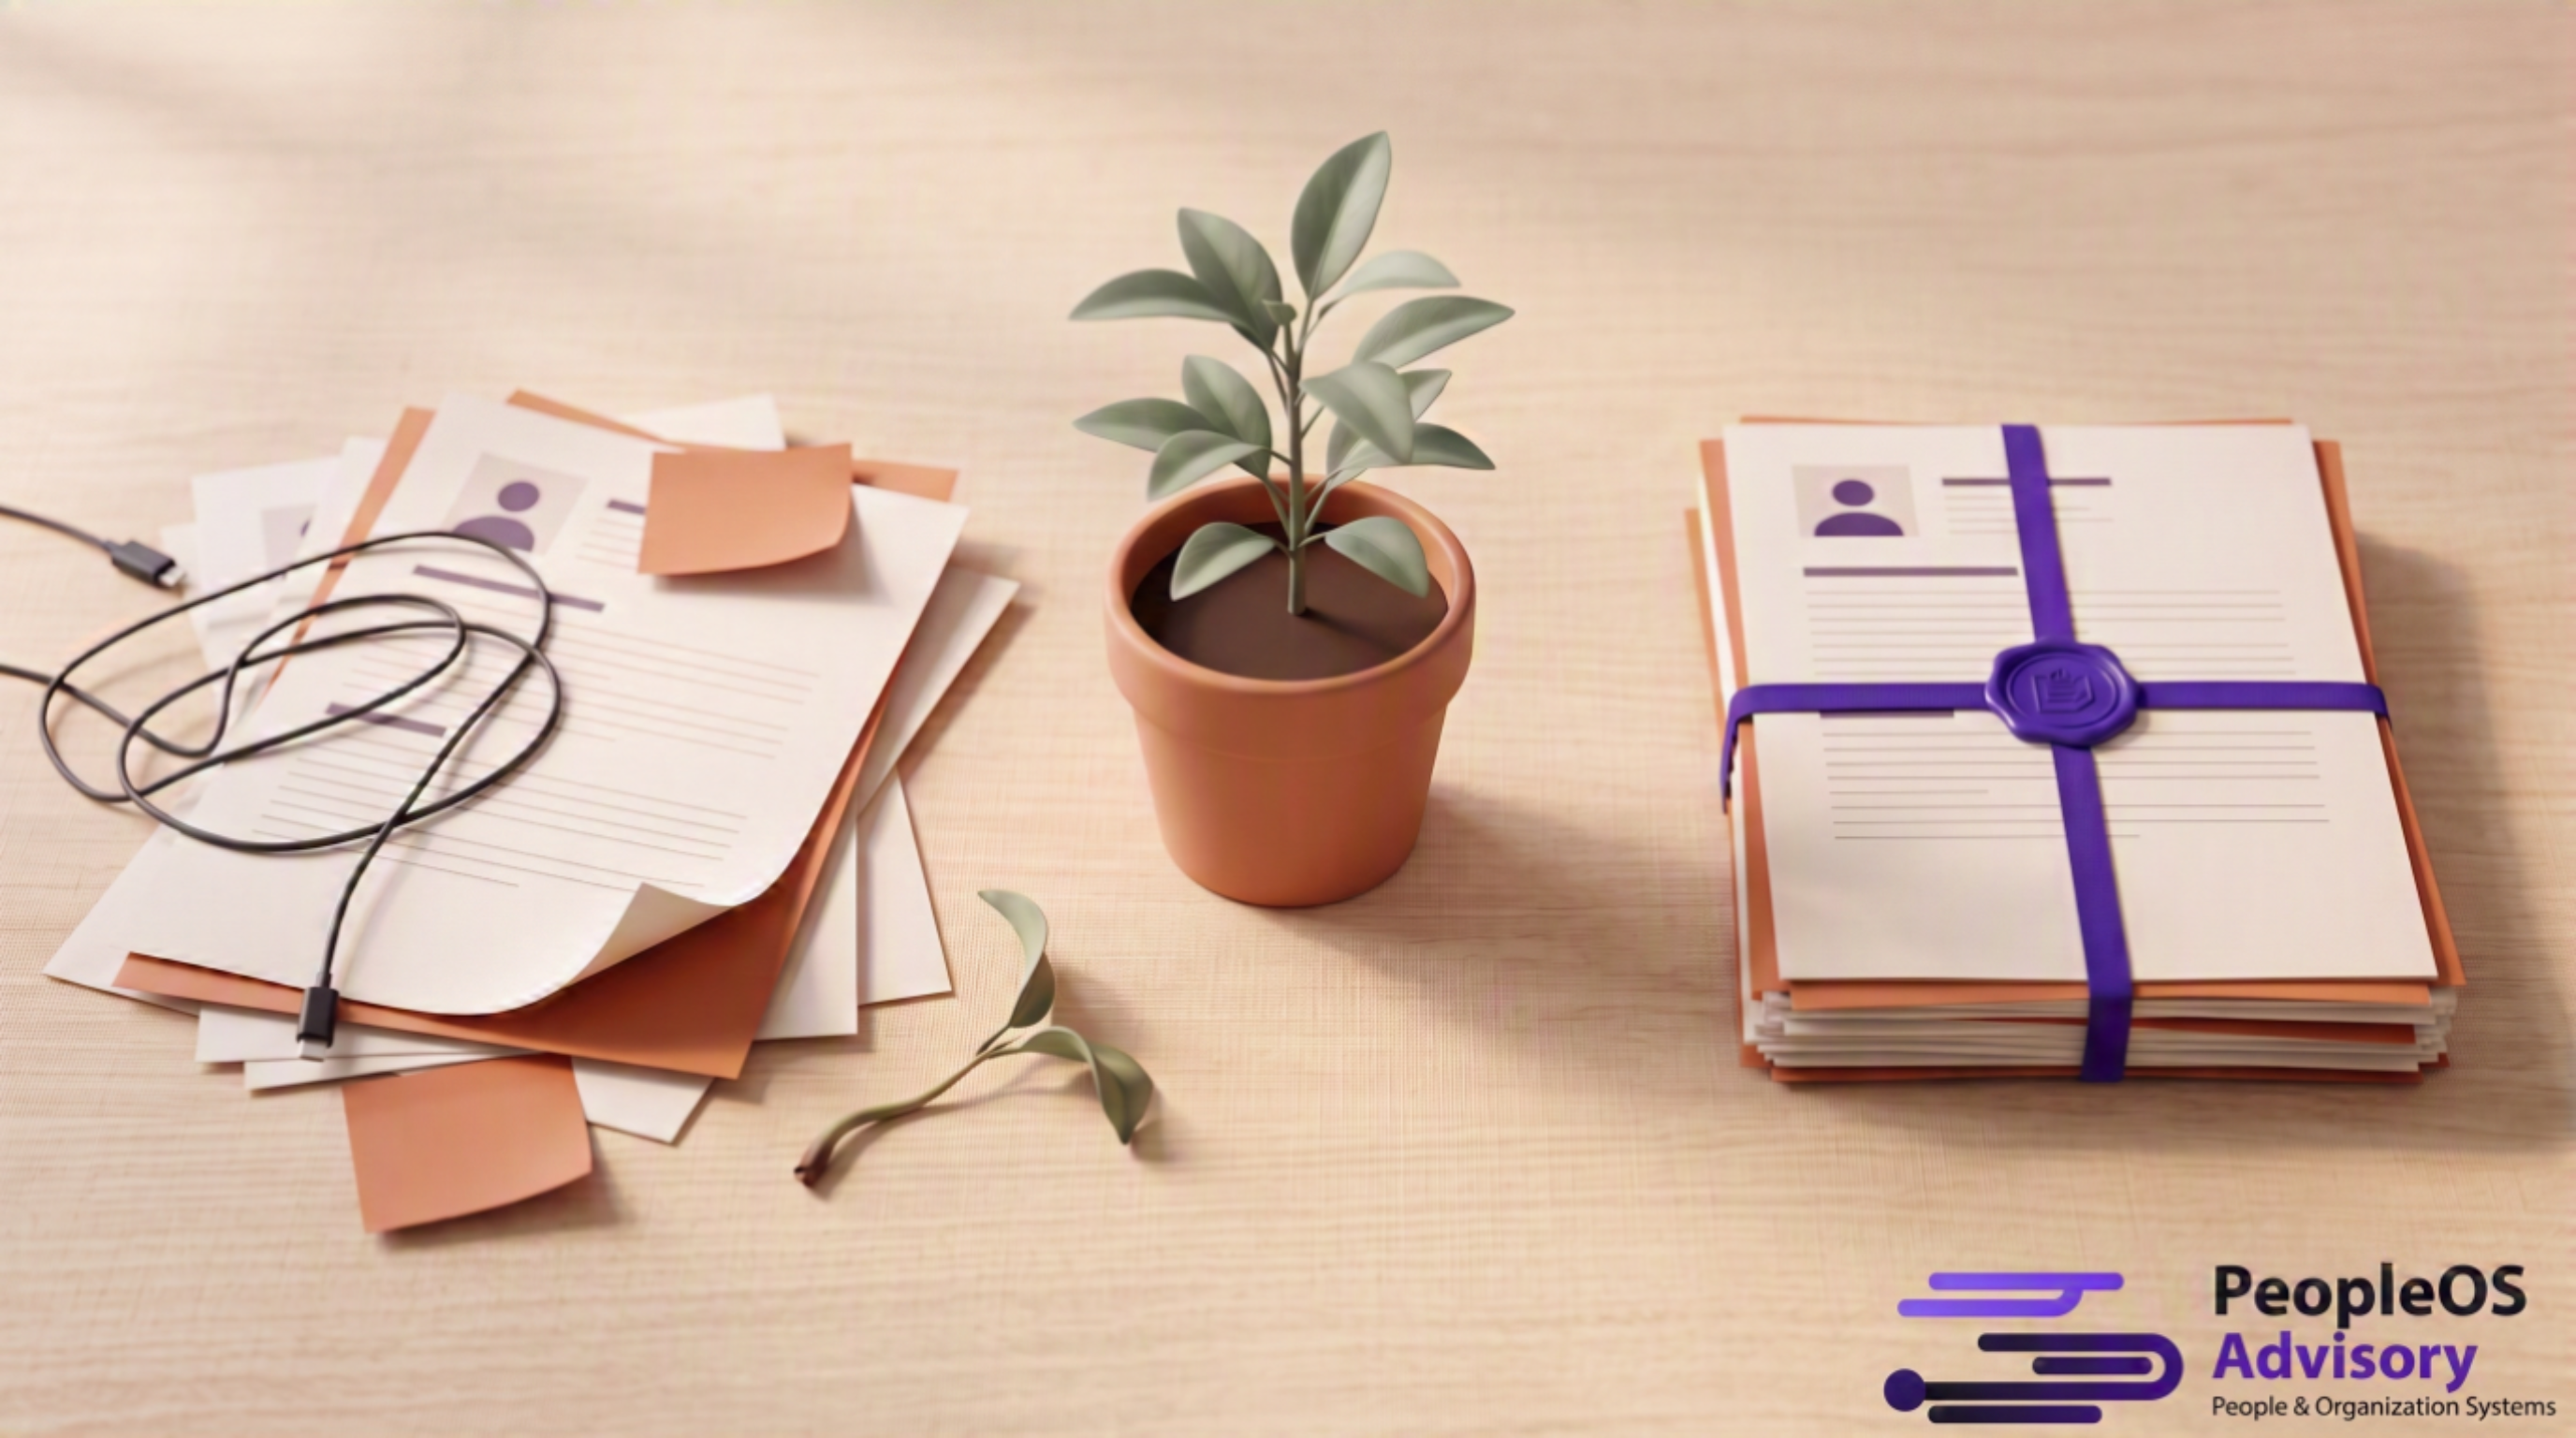
Büyüme evresindeki şirketler için yeni yetenekleri ekibe katmak, iş hacminin artması ve kurumsallaşma yolculuğunun en heyecan verici adımlarından biridir. Ancak bu büyüme, beraberinde yönetilmesi gereken devasa bir veri yığınını da getirir. Kuruluş aşamasında sadece birkaç kişinin özlük bilgisini fiziksel bir dosyada veya basit bir bilgisayar klasöründe tutmak yeterli görünürken, çalışan sayısı yirmileri, ellileri aştığında bu pratikler ciddi operasyonel ve hukuki risklere dönüşür.
Dağınık Veri Pratiklerinin Riskleri
Büyüyen Türk KOBİ'lerinde çalışan verisi saklama pratiği genellikle dağınık kalma eğilimindedir. İş başvurularında alınan özgeçmişler e-posta kutularında unutulur, sağlık raporları yöneticilerin anlık mesajlaşma uygulamalarında dolaşır ve maaş bilgileri şifrelenmemiş elektronik tablolarda departmanlar arası transfer edilir. Bu dağınık yapı, sadece süreçlerin yavaşlamasına değil, aynı zamanda Kişisel Verilerin Korunması Kanunu (KVKK) ihlallerine de zemin hazırlar. İK operasyon ekipleri ve kurucular, çalışan verilerini sadece bir "evrak işi" olarak değil, korunması gereken en kritik şirket varlıklarından biri olarak görmelidir. Organizasyonel yapı büyüdükçe, bilgi güvenliğini sağlamak ve gizlilik standartlarını korumak, operasyonel verimliliğin ayrılmaz bir parçası haline gelir.
Editör Notu: Bu makalede yer alan çerçeve ve kontrol listesi pratik gözlemlere, sektörel iyi uygulamalara ve bilgilendirici kaynaklara dayanmaktadır. İşletmeniz için "KVKK'ya tam uyum sağlanır" veya "yasal olarak tüm riskler sıfırlanır" şeklinde kesin bir garanti sunmaz. Karışık ve spesifik hukuki süreçlerin yönetimi için mutlaka uzman bir hukuki danışmanlık veya veri koruma ofisi (DPO) desteği almanız önerilir.
Kontrol Listesi: KVKK Odaklı Veri Yönetimi
Çalışan verilerini güvenle saklamak ve yönetmek, teknik altyapı kadar doğru kurgulanmış süreçlere de bağlıdır. Şirketinizin veri saklama kültürünü denetlemek ve riskleri minimize etmek için aşağıdaki kontrol listesini yönetim pratiklerinize entegre edebilirsiniz:
-
Özlük Dosyası Erişimi ve Rol Tabanlı Kontrol:
Çalışanların özlük dosyaları, sadece o veriye işi gereği ihtiyaç duyan kişilerin erişebileceği şekilde yapılandırılmalıdır. İnsan kaynakları süreçlerinin güvenliği üzerine rehberlik sunan İnsan Kaynakları Süreçlerinde KVKK'nın Önemi kaynağında da vurgulandığı üzere, her yöneticinin her çalışanın tüm özlük bilgilerine (özellikle sağlık veya finansal verilere) erişimi olmamalıdır. Rol tabanlı erişim kontrolü kurmak neden önemlidir? Çünkü içeriden kaynaklanan veri sızıntılarını ve yetkisiz merakı engeller. Dijital arşivlerinizde yetkilendirme matrisleri oluşturarak, sadece ilgili İK personeli ve yöneticilerin kendi sorumluluk alanlarındaki kısıtlı verilere ulaşmasını sağlayın.
-
Şifreleme ve Güvenli İletişim Kanalları:
Bordrolar, performans değerlendirme formları veya sağlık raporları gibi hassas belgelerin şirket içi e-posta ağlarında şifresiz olarak dolaşması büyük bir güvenlik açığıdır. Belgelerin saklandığı dijital ortamların güçlü şifreleme algoritmaları ile korunması kritik bir gerekliliktir. Şifreleme neden önemlidir? Olası bir siber saldırı, cihaz kaybı veya yanlış e-posta gönderimi durumunda verilerin okunamaz halde kalmasını sağlar. İletişim kanallarınızı güvenli hale getirin; hassas dokümanları parola korumalı PDF'ler olarak iletmeyi standart bir şirket politikası haline getirin.
-
Özel Nitelikli Veriler ve Açık Rıza Yönetimi:
İş sözleşmesinin ifası için zorunlu olan temel veriler (ad, soyad, iletişim bilgileri) için genellikle açık rıza gerekmese de, sendika üyeliği, sağlık verileri, ceza mahkumiyeti veya biyometrik veriler (parmak izi okuyucular vb.) gibi "özel nitelikli kişisel veriler" tamamen farklı bir prosedüre tabidir. Neden önemlidir? Özel nitelikli veriler, ihlali durumunda çalışanlar için ayrımcılık veya büyük mağduriyet yaratabilecek hassas bilgilerdir. Çalışanlarınızdan bu verileri toplarken kanuni zorunluluklar dışında kalan kısımlar için süreçlerinizi açık ve anlaşılır aydınlatma metinleriyle şeffaflaştırın ve rıza süreçlerini hukuki zeminde kayıt altına alın.
-
Bordro Dış Kaynak (Outsource) Süreçlerinde Veri Aktarımı:
Büyüyen şirketler genellikle bordro ve yasal bildirim süreçlerini hızlandırmak için dış kaynak kullanan danışmanlık firmalarıyla çalışırlar. Bu noktada şirketten danışman firmaya akan verinin güvenliği büyük önem taşır. KVKK Bordro Outsource Sürecini Nasıl Etkiliyor? analizinde detaylandırıldığı gibi, özellikle 4857 sayılı İş Kanunu'nun 75. maddesi gereği işveren, çalışanın özlük dosyasını tutmak ve bu bilgileri dürüstlük kurallarına uygun kullanmakla yükümlüdür. Dış kaynak kullanımı neden önemlidir? Çünkü üçüncü partilere yapılan her veri transferi, sorumluluğunuzu ortadan kaldırmaz. Bordro firmanızla aranızdaki veri işleyen-veri sorumlusu sözleşmelerinin gizlilik standartlarınıza uygun olduğundan ve veri transferinin bulut tabanlı şifreli portallar üzerinden yapıldığından emin olmalısınız.
-
Saklama Süreleri ve Sistematik İmha Politikaları:
Kişisel veriler sonsuza kadar saklanamaz. İşten ayrılan bir personelin verileri, hukuki uyuşmazlıklar veya yasal zorunluluklar için gereken süreler dolduktan sonra silinmeli, yok edilmeli veya anonim hale getirilmelidir. Neden önemlidir? Gereğinden fazla saklanan her veri, şirketin omuzlarında gereksiz bir yasal yük ve risk oluşturur. Hem aktif çalışanlar hem de işten ayrılanlar için yasal mevzuatın belirlediği zaman aşımlarını dikkate alan bir imha politikası kurgulayın. İş başvurusunda bulunup reddedilen adayların özgeçmişlerini de sonsuza dek arşivinizde tutmaktan kaçının.
-
Mevzuat Çerçevesinde Güncel Kalmak:
Çalışma hayatını düzenleyen kurallar, sigorta bildirimleri ve işveren yükümlülükleri sürekli olarak güncellenmektedir. Şirket içi veri pratiklerinizin, Çalışma ve Sosyal Güvenlik Bakanlığı tarafından yayımlanan güncel tebliğlerle ve iş hukuku gereksinimleriyle çelişmemesi gerekir. Düzenli aralıklarla resmi otoritelerin yönergelerini takip etmek, şirket içi süreçlerinizi pazarın ve hukukun güncel gerçeklerine adapte etmenizi sağlar.
Şirketinizde Kontrol Edin
Hız ile Güvenliği Dengelemek
Büyüyen bir KOBİ olarak hızlı hareket etmek ve pazara uyum sağlamak zorundasınız. Ancak bu hız, çalışanlarınızın kişisel veri güvenliğini ihlal etme pahasına olmamalıdır. Dağınık e-posta zincirlerinden, kontrolsüz erişim yetkilerinden ve belirsiz saklama sürelerinden kurtulmak, operasyonel kalitenizi doğrudan artıracaktır. Yukarıdaki kontrol listesinde yer alan maddeler, kurum kültürünüzün ayrılmaz bir parçası haline gelmelidir.
Yıllık Bir Denetim Ritmi Oluşturun
Ekiplerinizin süreçlerini düzenlerken, veri güvenliğini genel bir insan kaynakları takvimine oturtmak süreci çok daha yönetilebilir kılar. Yıl boyunca hangi verilerin güncelleneceği, hangi erişim yetkilerinin denetleneceği ve imha süreçlerinin ne zaman çalıştırılacağı gibi detayları planlamak için İK operasyon takviminizi yapılandırmayı ve bu adımları standart bir yönetim ritmi haline getirmeyi ihmal etmeyin. Unutmayın, güvenli bir altyapı ve şeffaf bir iletişim, çalışanlarınızın şirkete duyduğu güveni artırır ve sürdürülebilir büyümenin en temel harçlarından birini oluşturur. Bu kontrol listesinin doğal tamamlayıcısı, günlük operasyonlarda en sık kullanılan İK formlarındaki KVKK risklerini ayrıca gözden geçirmektir.
Kaynaklar ve hazırlama notu
İK operasyon düzeninizdeki uyum ve süreç açıklarını görün.
İK operasyon takvimi, özlük düzeni ve veri uyum açıklarını birlikte değerlendiriyoruz.
Bu konuyla ilgili diğer yazılar
İK Operasyon Takvimi Nasıl Oluşturulur? (Büyüyen KOBİ'ler İçin Kontrol Listesi)
Bu kontrol listesi, reaktif insan kaynakları süreçlerini öngörülebilir bir yönetim ritmine dönüştürmek isteyen kurucu, genel müdür ve İK liderleri için tasarlanmıştır. Yasal yükümlülüklerden performans döngülerine kadar, yıllık operasyon takviminde yer alması gereken yapısal adımları analiz eder.
Oku